Contraseñas seguras: Estándares técnicos actuales según INCIBE y NIST
La gestión de contraseñas evoluciona según estándares internacionales. El INCIBE y el NIST actualizan sus recomendaciones técnicas para adaptarse a amenazas emergentes en autenticación digital.
Conceptos fundamentales de una contraseña segura
Una contraseña segura se define técnicamente por su entropía, es decir, la imprevisibilidad frente a ataques de fuerza bruta o diccionario. Según la guía de INCIBE «Recomendaciones de seguridad para contraseñas» (2023), la longitud es el factor más determinante: una contraseña de 12 caracteres compuesta únicamente por letras minúsculas ofrece mayor resistencia que una de 8 caracteres con símbolos complejos. El estándar NIST SP 800-63B desaconseja requisitos arbitrarios de complejidad al demostrar que inducen a patrones predecibles en los usuarios.
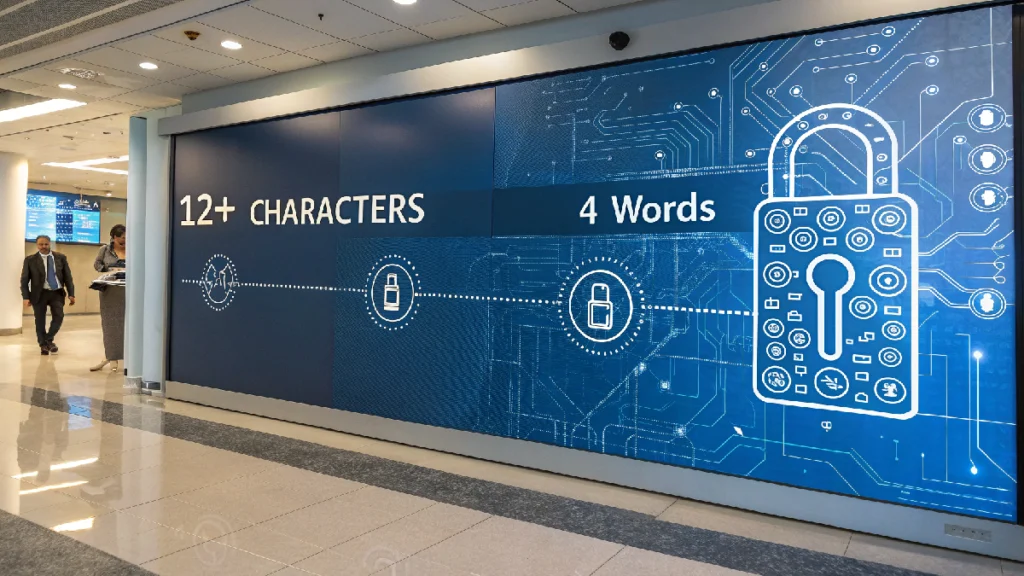
En su lugar, prioriza contraseñas memorables de alta entropía, como frases de paso (passphrases) compuestas por cuatro o más palabras aleatorias. INCIBE destaca que la resistencia real depende del contexto de almacenamiento: una contraseña robusta pierde efectividad si el sistema no aplica funciones de derivación como Argon2 o PBKDF2 con sal única por usuario, según las recomendaciones de la ENISA.
Evolución de las recomendaciones técnicas
Las directrices sobre contraseñas han experimentado cambios significativos en la última década. Hasta 2017, estándares como el NIST SP 800-63A recomendaban cambios periódicos obligatorios cada 90 días. Sin embargo, el NIST SP 800-63B (2017, actualizado en 2023) revirtió esta práctica al constatar que los cambios frecuentes inducen a comportamientos de riesgo: los usuarios crean variantes predecibles (ej.: Contraseña1, Contraseña2) o anotan contraseñas en ubicaciones inseguras.
INCIBE incorporó esta actualización en su guía de 2023, señalando que el cambio debe realizarse únicamente ante indicios de compromiso, como filtraciones documentadas en plataformas como Have I Been Pwned. Paralelamente, el estándar desaconseja las preguntas de seguridad tradicionales al considerarlas datos fácilmente obtenibles mediante ingeniería social, según el informe «Threat Landscape for Identity Management» (2025) de ENISA.
Herramientas de gestión: gestores de contraseñas
Los gestores de contraseñas constituyen una solución técnica validada por organismos oficiales para superar las limitaciones de la memoria humana. INCIBE recomienda en su guía «Uso seguro de gestores de contraseñas» (2024) soluciones que cifren localmente la base de datos mediante algoritmos AES-256 o superiores, con desbloqueo mediante contraseña maestra robusta o autenticación biométrica del dispositivo. Estas herramientas generan contraseñas aleatorias de alta entropía para cada servicio, eliminando la reutilización, práctica identificada como factor crítico en el 65% de las filtraciones analizadas por el CCN-CERT en 2024.
El estándar FIDO2, respaldado por la Alianza FIDO y adoptado progresivamente por servicios online, permite almacenar claves criptográficas en dispositivos hardware (tokens USB, chips TPM) sin exponer secretos compartidos. La ENISA evalúa positivamente esta evolución en su documento «Passwordless Authentication» (2025), aunque señala que la transición requiere compatibilidad con sistemas heredados. Para entornos corporativos, INCIBE destaca la importancia de integrar gestores con políticas centralizadas mediante protocolos como SCIM.
Autenticación multifactor: el siguiente escalón
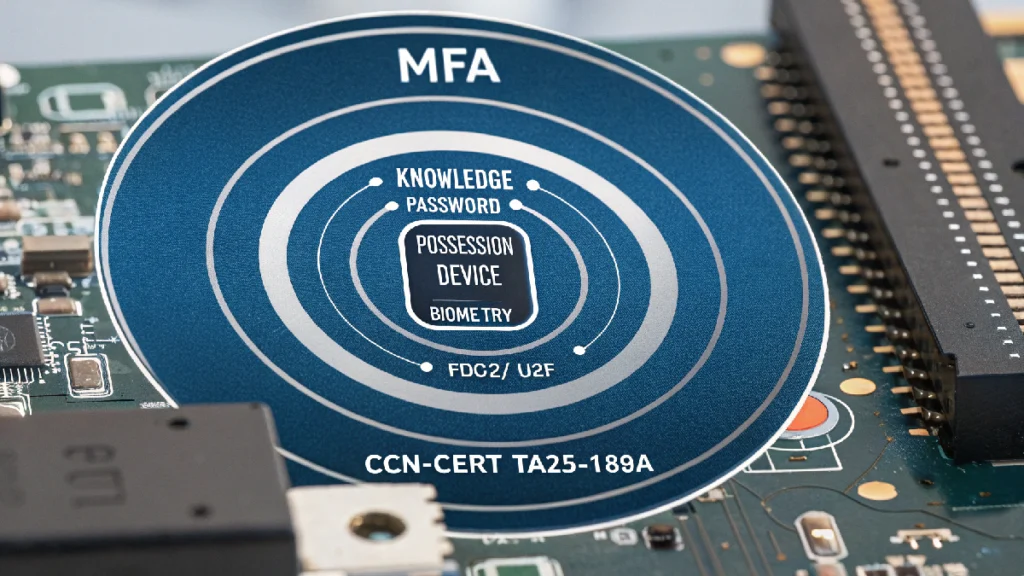
La autenticación multifactor (MFA) complementa las contraseñas al requerir dos o más factores independientes: algo que sabes (contraseña), algo que tienes (dispositivo móvil) o algo que eres (biometría). Según el CCN-CERT en su aviso TA25-189A (publicado el 8 de julio de 2025), la MFA basada en aplicaciones TOTP como Google Authenticator ofrece mayor resistencia que los códigos SMS, vulnerables a ataques de SIM swapping documentados en España durante 2024.
El estándar FIDO2/U2F, implementado mediante llaves de seguridad físicas (ej.: YubiKey), elimina riesgos de phishing al vincular la autenticación al dominio específico del servicio. El Reglamento de Ejecución (UE) 2024/1689 clasifica los sistemas de autenticación biométrica remota como alto riesgo, exigiendo evaluaciones de impacto rigurosas. INCIBE recomienda en sus directrices para administraciones públicas la implementación progresiva de MFA en sistemas críticos, priorizando métodos resistentes a phishing según la matriz de riesgos del NIST SP 800-63B.
Contexto regulatorio y cumplimiento
El marco normativo europeo establece obligaciones específicas en materia de autenticación. El Reglamento General de Protección de Datos (RGPD), en su artículo 32, exige «medidas técnicas y organizativas apropiadas» para garantizar la seguridad del tratamiento, interpretado por la Agencia Española de Protección de Datos (AEPD) como la implementación de MFA en sistemas que procesen datos personales sensibles. La Directiva NIS2 (Directiva (UE) 2022/2555), transpuesta al ordenamiento español mediante el Real Decreto-ley 15/2023, obliga a entidades esenciales y grandes empresas a aplicar autenticación multifactor en accesos remotos a redes y sistemas.
El Esquema Nacional de Seguridad (Real Decreto 311/2022) establece en su Anexo II controles específicos para la gestión de identidades y accesos en el sector público, incluyendo la prohibición de contraseñas por defecto y la exigencia de políticas de complejidad mínima. El CCN-CERT publica periódicamente avisos técnicos con indicadores de compromiso asociados a campañas de robo de credenciales, facilitando la preparación de equipos de respuesta a incidentes según el marco de ciberseguridad nacional.
Preguntas frecuentes sobre contraseñas
¿Es segura una contraseña de 8 caracteres con símbolos?
Según el NIST SP 800-63B, una contraseña de 8 caracteres presenta entropía insuficiente frente a ataques modernos de GPU. INCIBE recomienda mínimos de 12 caracteres para contraseñas aleatorias o 4 palabras aleatorias para passphrases, priorizando longitud sobre complejidad arbitraria.
¿Debo cambiar mis contraseñas cada 90 días?
El NIST SP 800-63B desaconseja cambios periódicos obligatorios al inducir comportamientos de riesgo. INCIBE recomienda modificar contraseñas únicamente ante indicios de compromiso, como filtraciones verificadas en bases públicas.
¿Son seguros los gestores de contraseñas?
Sí, si cifran localmente mediante AES-256 y requieren contraseña maestra robusta. INCIBE valida su uso en su guía de 2024, destacando que eliminan la reutilización de contraseñas, factor crítico en filtraciones documentadas por el CCN-CERT.
¿Qué método MFA es más seguro?
Según el CCN-CERT (TA25-189A), las llaves de seguridad FIDO2/U2F ofrecen mayor resistencia que códigos SMS o TOTP, al eliminar vulnerabilidades de phishing. La ENISA prioriza métodos sin secretos compartidos en su informe «Passwordless Authentication» (2025).