Ciberseguridad para pymes: guía práctica 2026
Las pequeñas y medianas empresas (pymes) españolas han sufrido un incremento del 58% en ciberataques durante 2025 según el informe «Ciberseguridad en el tejido empresarial» de INCIBE. El 61% de los ataques exitosos tuvieron como objetivo empresas de menos de 50 empleados, que carecen de recursos dedicados a seguridad informática.
El coste medio de un ciberataque para una pyme en 2025 fue de 24.500€, incluyendo pérdidas de negocio, recuperación de sistemas y daños reputacionales. El 37% de las empresas afectadas tardaron más de 72 horas en recuperar operaciones normales, y el 12% cerraron definitivamente tras el incidente.
Principales amenazas para pymes en 2026
El CCN-CERT identifica cuatro vectores de ataque predominantes contra pymes:
- Ransomware: Software malicioso que cifra archivos y exige rescate para su recuperación. Representa el 43% de los ataques documentados en 2025
- Phishing empresarial (BEC): Suplantación de identidad para autorizar transferencias fraudulentas. Causó pérdidas medias de 38.000€ por incidente
- Ataques a backups: Ciberdelincuentes que cifran también las copias de seguridad para forzar el pago del rescate
- Vulnerabilidades en software: Sistemas sin actualizar explotados mediante exploits públicos conocidos

5 medidas básicas obligatorias para toda pyme
INCIBE establece en su guía «Ciberseguridad básica para pymes» (enero 2025) estas cinco medidas mínimas:
- Copias de seguridad automáticas: Realiza backups diarios de datos críticos en ubicación física diferente a los servidores principales. Verifica mensualmente que puedan restaurarse
- Actualizaciones automáticas: Activa las actualizaciones automáticas en todos los sistemas operativos, programas y firmware de dispositivos de red
- Autenticación en dos pasos: Implementa 2FA en cuentas de email corporativo, banca online y sistemas de gestión
- Formación anti-phishing: Realiza simulacros trimestrales de phishing con empleados y registra las tasas de clic
- Segmentación de redes: Separa la red Wi-Fi de clientes de la red interna de gestión para limitar la propagación de malware
Vamos a ver cómo el 89% de los ataques exitosos en 2025 explotaron la ausencia de al menos tres de estas medidas básicas. La inversión mínima para implementarlas ronda los 500€ anuales para una pyme de 10-20 empleados.
Protocolo de respuesta ante un ciberataque
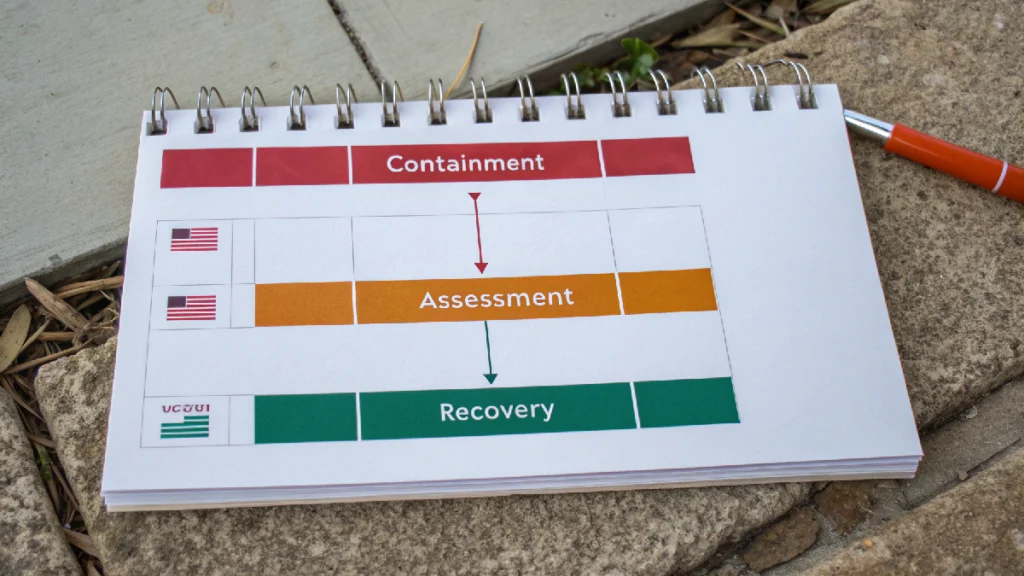
Si tu empresa sufre un ciberataque, sigue este protocolo del CCN-CERT:
Fase 1: Contención inmediata (primeras 2 horas)
- Desconecta dispositivos infectados de la red sin apagarlos (para preservar evidencias en memoria RAM)
- Cambia todas las contraseñas desde un dispositivo limpio
- Bloquea tarjetas y cuentas bancarias si hay sospecha de acceso no autorizado
- Documenta todo: capturas de pantalla, mensajes de error, horas de detección
Fase 2: Evaluación y notificación (24-48 horas)
- Contacta con un especialista en respuesta a incidentes (INCIBE ofrece lista de proveedores certificados)
- Evalúa el alcance: qué datos se han comprometido, qué sistemas están afectados
- Notifica a la AEPD si se han filtrado datos personales (plazo máximo 72 horas según RGPD)
- Denuncia ante la Policía Nacional o Guardia Civil
Fase 3: Recuperación (días 3-7)
- Restaura sistemas desde backups limpios verificados previamente
- Revisa y refuerza medidas de seguridad antes de reconectar a internet
- Comunica a clientes y proveedores afectados con transparencia
- Realiza auditoría post-incidente para identificar vulnerabilidades explotadas
La cosa está en que la velocidad de respuesta determina el 70% del impacto económico final. Empresas que actuaron en menos de 4 horas redujeron pérdidas un 65% respecto a las que tardaron más de 24 horas.
Recursos gratuitos de INCIBE para pymes
INCIBE ofrece estos servicios gratuitos para pymes españolas:
- Kit de Ciberseguridad para Pymes: Guías descargables, plantillas de políticas y checklist de seguridad
- Simulador de phishing: Plataforma para realizar campañas de prueba internas sin coste
- Línea de asistencia PYME: 900 811 309 (atención especializada en horario laboral)
- Formación online gratuita: Cursos certificados en ciberseguridad básica para responsables de pymes
- Directorio de proveedores: Listado de empresas de ciberseguridad certificadas por el Esquema Nacional de Seguridad
Todas estas herramientas están disponibles en https://www.incibe.es/empresas sin necesidad de registro previo.
Seguro de ciberriesgos: ¿es necesario?
INCIBE recomienda evaluar un seguro de ciberriesgos si tu pyme cumple al menos dos de estos criterios:
- Trata datos personales de más de 500 clientes
- Realiza transacciones online superiores a 50.000€ mensuales
- Depende críticamente de sistemas informáticos para su operativa diaria
- Opera en sectores regulados (sanidad, educación, servicios financieros)
Las pólizas básicas para pymes comienzan en 300€ anuales e incluyen cobertura para:
- Costes de recuperación tras ransomware
- Multas por incumplimiento del RGPD
- Responsabilidad civil por filtración de datos de clientes
- Asistencia legal especializada en cibercrimen
El 42% de las pymes con seguro de ciberriesgos en 2025 recuperaron completamente sus operaciones en menos de 48 horas tras un ataque, frente al 18% sin seguro.