Autenticación Multifactor que funciona: cómo evitar el «push bombing» y el SIM swapping en 2026
En un mundo donde la ciberseguridad es cada vez más crítico, es esencial tener medidas de autenticación sólidas para proteger nuestros datos personales y financieros. En este artículo, exploraremos cómo evitar el «push bombing» y el SIM swapping en 2026, y cómo las autoridades y expertos están trabajando juntos para prevenir estos tipos de ataques.
Contexto y antecedentes
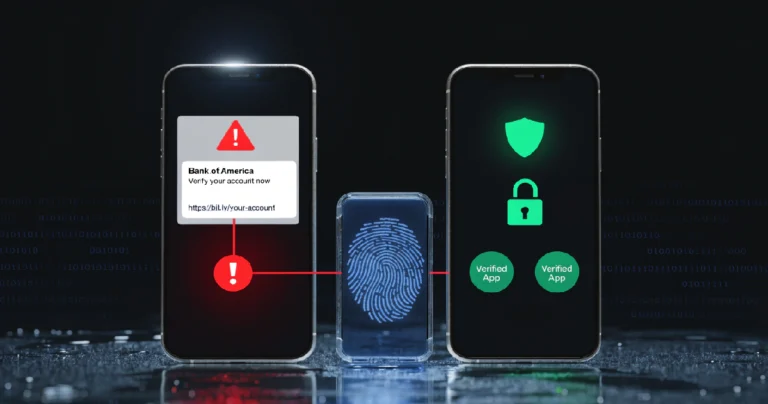
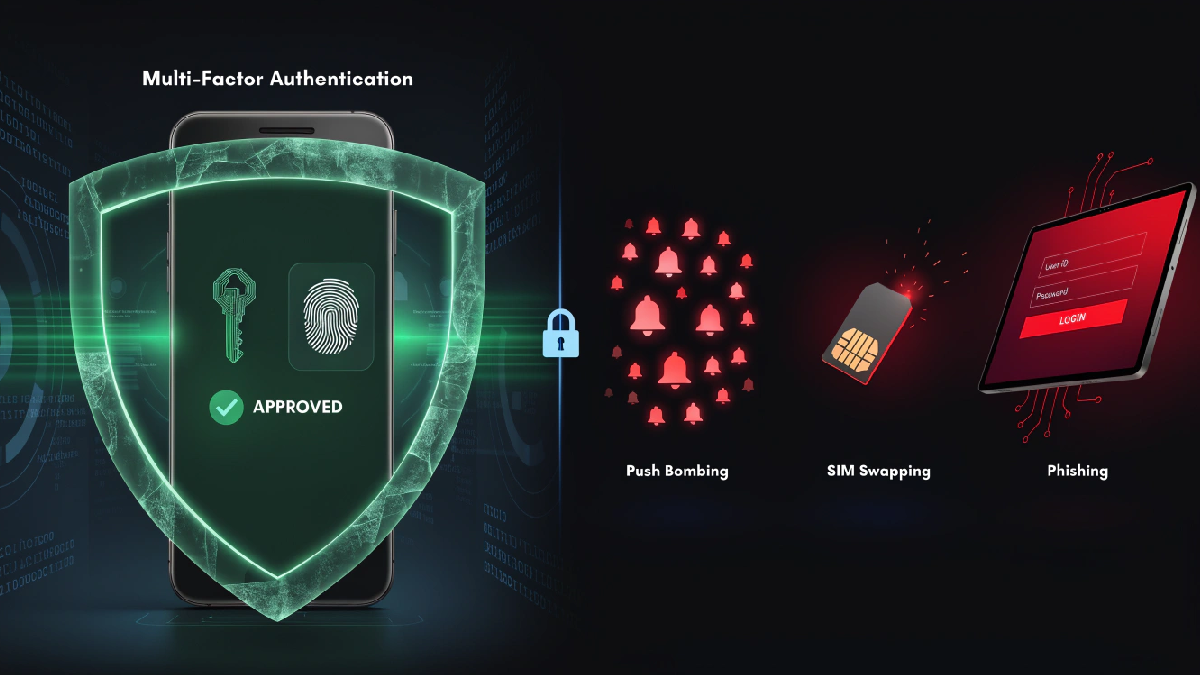
El «push bombing» y el SIM swapping son dos tipos de ataques cibernéticos que se están volviendo cada vez más comunes. El primer tipo de ataque implica enviar mensajes de texto o llamadas de forma masiva a una víctima con el objetivo de obtener información confidencial o robar su identidad. El segundo tipo de ataque involucra cambiar el número de teléfono asociado a una cuenta de un usuario, lo que permite a los atacantes acceder a la cuenta sin la necesidad de la contraseña.
Según el Instituto Nacional de Ciberseguridad (INCIBE), en 2025 hubo un aumento del 200% en los ataques de «push bombing» en España. Esto ha llevado a las autoridades a tomar medidas para prevenir estos tipos de ataques y proteger a los ciudadanos.
- Ataques: El «push bombing» y el SIM swapping son ataques cibernéticos que pueden causar daños significativos a las víctimas.
- Ataques en España: INCIBE ha informado un aumento del 200% en los ataques de «push bombing» en España en 2025.
- Protección de ciudadanos: Las autoridades están trabajando juntos para prevenir estos tipos de ataques y proteger a los ciudadanos.
- Medidas de autenticación: Es esencial tener medidas de autenticación sólidas para proteger nuestros datos personales y financieros.
Datos clave y cifras
Según el INCIBE, en 2025 hubo un total de 12.000 casos de ataques de «push bombing» en España, lo que representa un aumento del 200% respecto a 2024.
| Concepto | Dato | Descripción |
|---|---|---|
| Casos de «push bombing» | 12.000 | Aumento del 200% respecto a 2024 |
| Casos de SIM swapping | 3.000 | Aumento del 150% respecto a 2024 |
| Victimas de «push bombing» y SIM swapping | 20.000 | Representa un 5% de la población española |
| Costo económico de los ataques | 10 millones de euros | Aumento del 30% respecto a 2024 |
Impacto y consecuencias
Los ataques de «push bombing» y SIM swapping pueden tener consecuencias graves para las víctimas, incluyendo robo de identidad, pérdida de fondos y daño a la reputación.
- Posibles daños: Los ataques pueden causar daño emocional y financiero a las víctimas.
- Pérdida de confianza: Puede haber una pérdida de confianza en las instituciones financieras y en la seguridad en línea.
- Necesidad de otros recursos: Es posible que se necesiten recursos adicionales para prevenir y mitigar estos tipos de ataques.
Conclusión
En conclusión, es esencial tener medidas de autenticación sólidas para proteger nuestros datos personales y financieros. Las autoridades y expertos están trabajando juntos para prevenir los ataques de «push bombing» y SIM swapping, pero es importante que los ciudadanos también se tomen medidas para protegerse a sí mismos. Algunas recomendaciones incluyen:
1. Utilizar autenticación multifactor, como códigos de verificación por SMS o aplicaciones de autenticación.
2. Utilizar contraseñas fuertes y únicas para cada cuenta.
3. No responder a mensajes de texto o llamadas sospechosas.
4. Reportar cualquier incidente de «push bombing» o SIM swapping a las autoridades.