Phishing 2026: cómo detectar y evitar estafas por email
El phishing sigue siendo el vector de ataque más utilizado por ciberdelincuentes en España durante 2025. Según el informe anual del CCN-CERT, se han detectado más de 3,2 millones de campañas de phishing dirigidas a usuarios españoles en los primeros diez meses del año, un incremento del 29% respecto a 2024.
Estas estafas buscan robar credenciales de acceso, datos bancarios o información personal mediante correos electrónicos fraudulentos que simulan ser de entidades legítimas como bancos, administraciones públicas o empresas de servicios. El 64% de los ataques exitosos en 2025 comenzaron con un email de phishing que el usuario consideró legítimo.
¿Qué es el phishing y sus variantes?
El phishing es una técnica de ingeniería social que utiliza la suplantación de identidad para engañar a las víctimas. INCIBE identifica cuatro variantes principales en 2025:
- Phishing genérico: Correos masivos enviados a miles de destinatarios con temas como «problema con tu cuenta» o «paquete pendiente de entrega»
- Spear phishing: Ataques personalizados donde el ciberdelincuente investiga previamente a la víctima para hacer el mensaje más creíble
- Whaling: Spear phishing dirigido a altos ejecutivos o directivos con el objetivo de autorizar transferencias fraudulentas
- Smishing y vishing: Phishing mediante SMS (smishing) o llamadas telefónicas (vishing), en aumento del 41% en 2025
El CCN-CERT documentó en septiembre de 2025 una campaña masiva de spear phishing dirigida a empleados de pymes andaluzas, donde los atacantes suplantaban a proveedores habituales para modificar datos bancarios de facturación.
7 señales inequívocas de un email de phishing
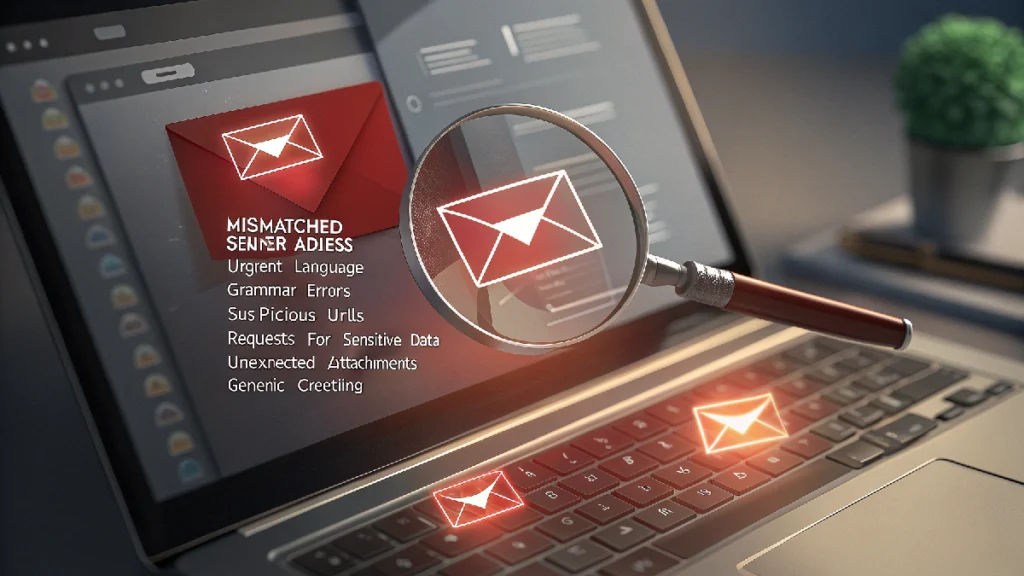
El INCIBE recomienda verificar siempre estos elementos antes de hacer clic o proporcionar datos:
- Dirección del remitente: El email real no coincide con el dominio oficial (ej: «soporte@banco-santander.es» en lugar de «@santander.es»)
- Urgencia artificial: Frases como «actúe en 24 horas» o «su cuenta será bloqueada» para evitar la verificación
- Errores gramaticales: Faltas de ortografía, mayúsculas innecesarias o estructuras sintácticas extrañas
- URLs sospechosas: Enlaces que al pasar el ratón muestran direcciones diferentes a las del texto visible
- Solicitudes de datos sensibles: Pedir contraseñas, números de tarjeta o claves de banca online por email
- Archivos adjuntos inesperados: Documentos .exe, .zip o .scr que pueden contener malware
- Ausencia de personalización: Correos genéricos sin nombre del destinatario o con datos incorrectos
Vamos a ver cómo los ciberdelincuentes han mejorado la calidad de sus emails en 2025, reduciendo errores gramaticales y usando plantillas profesionales. La verificación de la URL sigue siendo el método más fiable para detectar fraudes.
Casos reales documentados en España 2025
El INCIBE publicó en su informe trimestral varios casos representativos:
- Phishing bancario: Campaña que suplantó a CaixaBank en marzo de 2025, afectando a más de 12.000 usuarios que introdujeron sus credenciales en páginas falsas
- Phishing de Correos: Estafa con SMS simulando envíos pendientes que redirigían a páginas para robar datos de pago, con más de 85.000 víctimas potenciales
- Phishing empresarial: Ataque BEC (Business Email Compromise) a una empresa de Málaga donde un empleado transfirió 47.000€ tras recibir un email suplantando al director financiero
La cosa está en que el 89% de las víctimas reportaron no haber verificado la URL antes de introducir sus datos, confiando únicamente en el aspecto visual del email.
Cómo verificar la autenticidad de un email
Antes de hacer clic o responder, sigue este protocolo de verificación:
- Inspecciona el remitente: Haz clic en «ver detalles» para ver la dirección real, no solo el nombre mostrado
- Pasa el ratón sobre enlaces: Sin hacer clic, verifica que la URL coincida con el dominio oficial de la entidad
- Contacta por canal oficial: Llama al número de tu tarjeta o visita la web escribiendo manualmente la URL
- Busca en Google: Copia frases del email entre comillas para ver si otros usuarios han reportado la estafa
- Consulta con INCIBE: Usa el servicio de verificación en https://www.incibe.es/antiphishing
Nunca uses los teléfonos o enlaces proporcionados en el email sospechoso para verificar su autenticidad. Siempre utiliza canales de contacto independientes y conocidos previamente.
Qué hacer si has caído en un phishing
Si has introducido datos sensibles en una página fraudulenta:
- Cambia inmediatamente las contraseñas: Empieza por el email y banca online desde un dispositivo limpio
- Bloquea tarjetas: Llama a tu banco para bloquear tarjetas si has facilitado datos bancarios
- Denuncia: Reporta el fraude a la Policía Nacional (https://www.policia.es) y al INCIBE (017)
- Revisa movimientos: Monitoriza tus cuentas bancarias y servicios online durante las próximas semanas
- Alerta a contactos: Si el atacante accedió a tu email, avisa a tus contactos de posibles emails fraudulentos en tu nombre
El tiempo es crítico: las primeras 2 horas tras la detección son fundamentales para minimizar daños.